
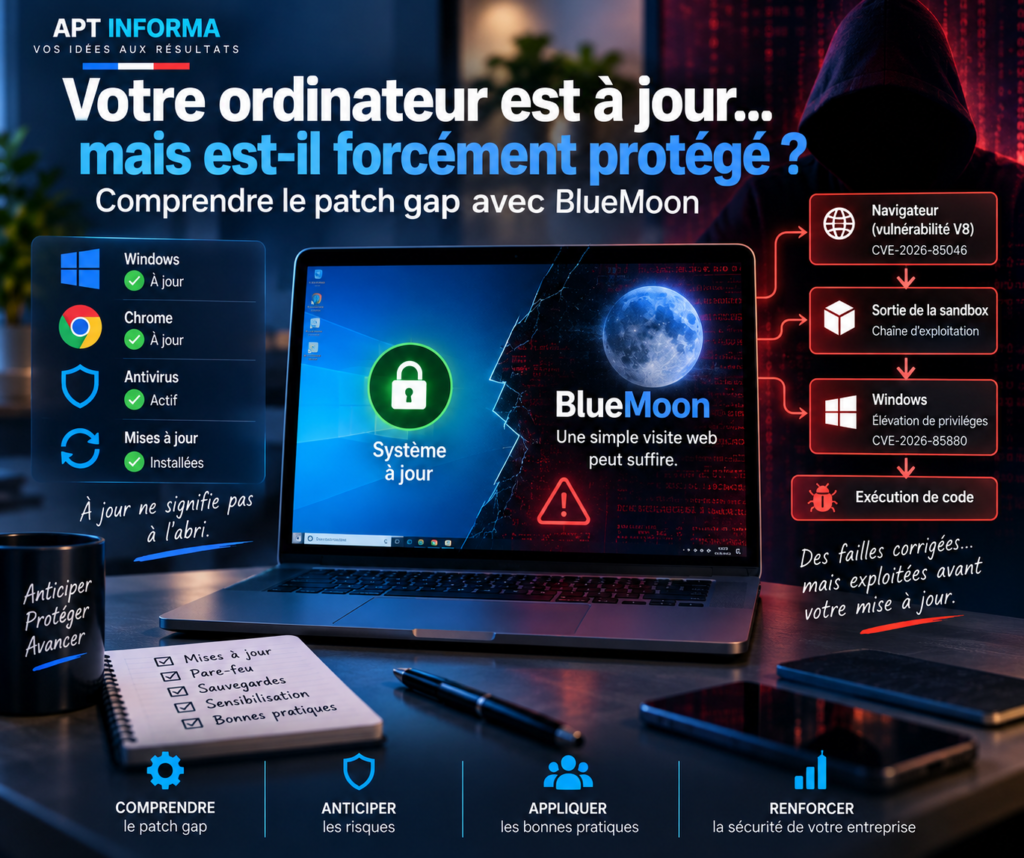
Google Chrome est à jour.
Windows est à jour.
L’antivirus fonctionne.
On pourrait donc raisonnablement penser que l’ordinateur est protégé contre les vulnérabilités connues.
Pourtant, à la fin du mois d’août 2026, des groupes spécialisés dans l’espionnage ont exploité une chaîne de vulnérabilités permettant de partir d’un simple lien malveillant ouvert dans un navigateur pour finir par exécuter du code sur un ordinateur Windows.
Cette chaîne d’exploitation a été baptisée BlueMoon par les chercheurs de Proofpoint.
Le plus intéressant n’est pas seulement la sophistication technique de l’attaque.
C’est surtout la manière dont les attaquants ont profité d’un phénomène peu connu du grand public :
le patch gap.
Proofpoint a observé au moins quatre groupes d’espionnage utiliser très rapidement cette même chaîne d’exploitation. Les attaques combinaient des vulnérabilités du moteur JavaScript V8 de Chromium avec une vulnérabilité de Windows.
Aujourd’hui, les vulnérabilités concernées ont été corrigées.
Mais leur histoire montre pourquoi « j’ai installé toutes les mises à jour disponibles » ne signifie pas toujours « aucune vulnérabilité exploitable n’existe ».
Qu’est-ce que BlueMoon ?
BlueMoon est le nom donné à un kit d’exploitation.
Un exploit kit regroupe plusieurs techniques permettant d’exploiter automatiquement des vulnérabilités présentes sur une machine.
Dans les campagnes observées, l’attaque pouvait commencer par un e-mail de phishing contenant un lien.
La victime ouvrait le lien.
Elle était ensuite dirigée vers une page contrôlée par l’attaquant.
Si le navigateur et la version de Windows correspondaient aux versions vulnérables, BlueMoon pouvait tenter d’enchaîner plusieurs failles.
Ce point est important :
la victime n’avait pas nécessairement besoin de télécharger puis lancer volontairement un fichier exécutable.
L’exploitation du navigateur constituait directement le point d’entrée.
Une attaque en plusieurs étapes
Un navigateur moderne n’est normalement pas libre de faire ce qu’il souhaite sur l’ordinateur.
Il fonctionne dans un environnement fortement isolé appelé sandbox, ou bac à sable.
L’idée est simple :
si une page web parvient à compromettre le navigateur, elle doit encore franchir d’autres barrières avant de pouvoir réellement contrôler le système.
BlueMoon contournait progressivement ces protections.
Étape 1 : compromettre le moteur JavaScript
Chrome et de nombreux navigateurs basés sur Chromium utilisent le moteur JavaScript V8.
Une première vulnérabilité permettait aux attaquants d’obtenir des capacités anormales à l’intérieur du processus du navigateur.
La vulnérabilité CVE-2026-85046, corrigée dans Chrome début septembre, concernait justement V8. Google l’a classée comme vulnérabilité de sévérité élevée dans sa mise à jour stable du 3 septembre.
Mais prendre le contrôle d’un processus du navigateur ne suffit normalement pas.
Il reste encore la sandbox.
Étape 2 : sortir de la sandbox
BlueMoon utilisait ensuite une seconde vulnérabilité dans V8 pour franchir cette protection.
Proofpoint indique que les deux vulnérabilités liées à V8 étaient exploitées alors qu’elles se trouvaient dans une situation de patch gap.
Et c’est ici que l’histoire devient particulièrement intéressante.
Le patch gap : quand le correctif existe… mais pas encore chez vous
Chromium est un projet open source.
Les corrections apportées à son code peuvent donc être visibles publiquement.
Dans le cas de BlueMoon, certaines corrections étaient déjà présentes dans le code source public de Chromium.
Mais elles n’étaient pas encore arrivées dans la dernière version stable de Chrome disponible pour tous les utilisateurs.
Autrement dit :
le problème était corrigé quelque part… mais les utilisateurs ne possédaient pas encore nécessairement la version contenant le correctif.
C’est ce que l’on appelle ici le patch gap.
On peut le représenter simplement :
Découverte de la faille
↓
Développement du correctif
↓
Correctif visible dans le projet source
↓
⚠️ PATCH GAP
↓
Correctif intégré dans la version stable
↓
Mise à jour installée chez l’utilisateur
Chaque délai entre ces étapes constitue potentiellement une fenêtre exploitable.
Pourquoi publier un correctif peut aider un attaquant
Cela paraît paradoxal.
Un correctif améliore la sécurité.
Mais un correctif peut également révéler indirectement où se trouvait la vulnérabilité.
Un chercheur ou un attaquant peut comparer :
le code avant le correctif
et
le code après le correctif.
Les différences peuvent fournir de précieux indices.
C’est ce que l’on appelle parfois le patch diffing.
L’attaquant cherche alors à comprendre :
Qu’est-ce qui vient d’être modifié ?
Pourquoi cette vérification a-t-elle été ajoutée ?
Quelle condition était auparavant mal gérée ?
Puis il peut tenter de reconstruire la vulnérabilité que le correctif cherche à éliminer.
Dans le cas de BlueMoon, Proofpoint estime probable que le développeur du kit ait exploité les correctifs publiquement visibles de Chromium pour accélérer la création de la chaîne d’exploitation.
Puis Windows entre dans la chaîne
Sortir du navigateur ne signifie toujours pas nécessairement obtenir tous les privilèges du système.
BlueMoon exploitait donc également une vulnérabilité de Windows :
CVE-2026-85880.
Elle touchait le mécanisme Advanced Local Procedure Call (ALPC) de Windows et permettait une élévation de privilèges à partir d’un contexte déjà compromis. Microsoft l’a corrigée lors des mises à jour de sécurité de septembre 2026.
La combinaison devenait alors particulièrement puissante :
page web malveillante
→ vulnérabilité du navigateur
→ contournement de la sandbox
→ vulnérabilité Windows
→ privilèges plus élevés
→ téléchargement et exécution d’un malware.
Un attaquant n’a donc pas nécessairement besoin d’une vulnérabilité extrêmement puissante.
Il peut assembler plusieurs vulnérabilités ayant chacune un rôle précis.
Pourquoi une chaîne de vulnérabilités est dangereuse
Imaginez plusieurs portes successives.
La première donne accès au hall.
La deuxième donne accès aux bureaux.
La troisième donne accès à la salle informatique.
Chaque porte peut sembler individuellement limitée.
Mais en trouvant une faiblesse dans chacune, l’attaquant finit par traverser tout le bâtiment.
C’est exactement l’intérêt d’une exploit chain.
La cybersécurité moderne repose elle-même sur plusieurs couches de protection.
Les attaquants peuvent donc essayer de franchir ces couches l’une après l’autre.
« Mais mon ordinateur était à jour »
C’est probablement la leçon la plus importante de BlueMoon.
Pendant une partie de la période d’exploitation, un utilisateur pouvait utiliser la dernière version stable disponible de son navigateur tout en restant exposé à une vulnérabilité déjà corrigée dans le code source Chromium.
Cela ne veut surtout pas dire que les mises à jour sont inutiles.
C’est exactement l’inverse.
Une fois les versions corrigées disponibles, les installer rapidement réduit fortement la fenêtre d’exposition.
Google a notamment publié une mise à jour stable de Chrome le 3 septembre comprenant plusieurs correctifs de sécurité, dont CVE-2026-85046.
Puis Microsoft a publié le correctif de CVE-2026-85880 le 8 septembre.
Les vulnérabilités exploitées par BlueMoon sont donc désormais corrigées sur les systèmes correctement mis à jour.
Être à jour reste indispensable
Il serait dangereux de tirer la mauvaise conclusion de cette affaire.
BlueMoon ne démontre pas que :
« Les mises à jour ne servent à rien. »
Il démontre plutôt que :
les mises à jour constituent une couche indispensable, mais pas suffisante à elles seules.
Une entreprise qui attend plusieurs semaines avant de déployer un correctif augmente encore davantage la fenêtre pendant laquelle une vulnérabilité peut être exploitée.
Le navigateur est particulièrement important.
Il reçoit en permanence du contenu provenant d’Internet et constitue donc une cible privilégiée.
Les TPE et PME sont-elles concernées ?
Les campagnes BlueMoon documentées visaient principalement des cibles d’espionnage précises plutôt que des petites entreprises choisies au hasard.
Mais la technique illustre parfaitement un risque applicable à toutes les organisations.
Une TPE possède généralement :
- des navigateurs web ;
- des postes Windows ;
- des comptes e-mail ;
- des documents ;
- des accès aux logiciels métiers ;
- des données clients.
Les technologies attaquées sont donc les mêmes.
Et une fois qu’une méthode d’exploitation se diffuse, rien ne garantit qu’elle restera réservée à des opérations d’espionnage sophistiquées.
Proofpoint estime d’ailleurs que BlueMoon pourrait continuer à se diffuser vers d’autres acteurs, y compris potentiellement motivés financièrement.
La cybersécurité doit fonctionner en couches
Si une entreprise dépend uniquement de ses mises à jour, elle repose toute sa défense sur une seule barrière.
Une approche plus robuste consiste à multiplier les protections.
Par exemple :
1. Maintenir les logiciels à jour
Windows, navigateurs, suites bureautiques, serveurs et applications doivent recevoir rapidement les correctifs de sécurité.
2. Filtrer les e-mails et les liens
Dans les attaques BlueMoon observées, le phishing constituait un point d’entrée.
Empêcher l’utilisateur d’atteindre la page malveillante peut donc stopper l’attaque avant même l’exploitation technique.
3. Limiter les privilèges
Un utilisateur travaillant quotidiennement avec un compte administrateur augmente les conséquences potentielles d’une compromission.
Le principe du moindre privilège reste essentiel.
4. Protéger les postes
Antivirus moderne, EDR lorsque cela est adapté, contrôle des comportements suspects et supervision permettent parfois de détecter ce qui se passe après l’exploitation initiale.
5. Sauvegarder les données
Une sauvegarde ne bloque pas une cyberattaque.
Mais elle peut fortement limiter son impact lorsqu’une compromission entraîne destruction ou chiffrement des données.
6. Sensibiliser les utilisateurs
Même une attaque techniquement sophistiquée peut commencer par quelque chose de très simple :
un lien dans un e-mail.
La formation des utilisateurs reste donc pertinente, même face aux zero-days.
Une mise à jour disponible ne signifie pas qu’elle est installée
Il existe également un second délai souvent oublié.
Même lorsque l’éditeur publie le correctif, il reste encore à le déployer.
Google indique régulièrement que ses mises à jour stables sont déployées progressivement sur plusieurs jours ou semaines.
Certaines entreprises reportent également les redémarrages.
D’autres bloquent automatiquement certaines mises à jour pour vérifier leur compatibilité.
Dans de grandes organisations, cela peut être nécessaire.
Mais cela signifie qu’une politique de gestion des correctifs doit arbitrer en permanence entre :
stabilité opérationnelle
et
rapidité de sécurisation.
Les navigateurs basés sur Chromium sont également concernés
Chrome n’est pas le seul navigateur utilisant Chromium.
Microsoft Edge, Brave, Vivaldi et de nombreux autres projets utilisent eux aussi tout ou partie de cet écosystème.
Une vulnérabilité du moteur Chromium peut donc potentiellement nécessiter des corrections chez plusieurs éditeurs.
Et chaque éditeur possède son propre cycle de publication.
C’est précisément ce qui peut créer différents délais de patch selon le logiciel utilisé.
Faut-il paniquer lorsqu’une zero-day est annoncée ?
Non.
Il faut surtout savoir réagir méthodiquement.
Lorsqu’une faille activement exploitée est annoncée :
1. Identifier les équipements concernés.
2. Vérifier si un correctif existe.
3. Installer ou planifier rapidement la mise à jour.
4. Vérifier si une exploitation antérieure est possible.
5. Rechercher les éventuels signes de compromission lorsque le risque le justifie.
La cybersécurité efficace repose beaucoup plus sur des procédures reproductibles que sur la panique face à chaque nouvelle CVE.
Le cas BlueMoon montre aussi la vitesse actuelle des attaquants
L’un des éléments remarquables de cette affaire est la rapidité avec laquelle plusieurs groupes ont utilisé une chaîne similaire.
Proofpoint a observé quatre groupes orientés espionnage l’adopter dans une période très courte.
Cela réduit progressivement le temps disponible entre :
la découverte publique d’un problème
et
son exploitation réelle.
Pour les entreprises, cela signifie que le classique :
« On fera les mises à jour le mois prochain »
devient de moins en moins confortable.
Alors, un ordinateur à jour est-il protégé ?
Il est beaucoup mieux protégé qu’un ordinateur non mis à jour.
Mais aucune mise à jour ne peut garantir l’absence totale de vulnérabilités inconnues ou de fenêtres temporaires entre la création et la diffusion d’un correctif.
La bonne question n’est donc pas :
« Suis-je parfaitement protégé ? »
Une telle sécurité n’existe pas.
Il faut plutôt demander :
« Si une protection échoue, quelles sont les suivantes ? »
C’est ce principe que l’on appelle généralement la défense en profondeur.
Conclusion
BlueMoon constitue un excellent exemple de la complexité de la cybersécurité moderne.
Les correctifs existaient.
Mais pendant un temps, certains n’avaient pas encore atteint les versions stables accessibles aux utilisateurs.
Des attaquants ont exploité cette fenêtre.
Puis ils ont combiné plusieurs vulnérabilités afin de franchir successivement les protections du navigateur et du système d’exploitation.
La leçon n’est donc pas de perdre confiance dans les mises à jour.
Au contraire.
Elle est de comprendre que la sécurité ne doit jamais dépendre d’un seul mécanisme.
Maintenir ses systèmes à jour reste indispensable.
Mais cette mesure doit être associée à la protection de la messagerie, au contrôle des privilèges, à la supervision des postes, aux sauvegardes et à la sensibilisation des utilisateurs.
Parce qu’en cybersécurité, une barrière peut parfois céder.
L’objectif est de faire en sorte qu’il en reste toujours une autre derrière.
APT Informa
APT Informa accompagne les TPE, PME et indépendants dans la sécurisation et la maintenance de leur environnement informatique : postes de travail, serveurs, infrastructures, sauvegardes, mises à jour et bonnes pratiques de cybersécurité.
La cybersécurité ne consiste pas à chercher une protection parfaite.
Elle consiste à réduire les risques, limiter l’impact d’un incident et éviter qu’une seule faille puisse compromettre toute l’entreprise.