Une adresse postale.
Un numéro de téléphone.
Une adresse e-mail.
Pris séparément, ces éléments peuvent sembler relativement ordinaires.
Pourtant, lorsqu’ils sont associés à une base de données particulière, leur niveau de sensibilité peut changer complètement.
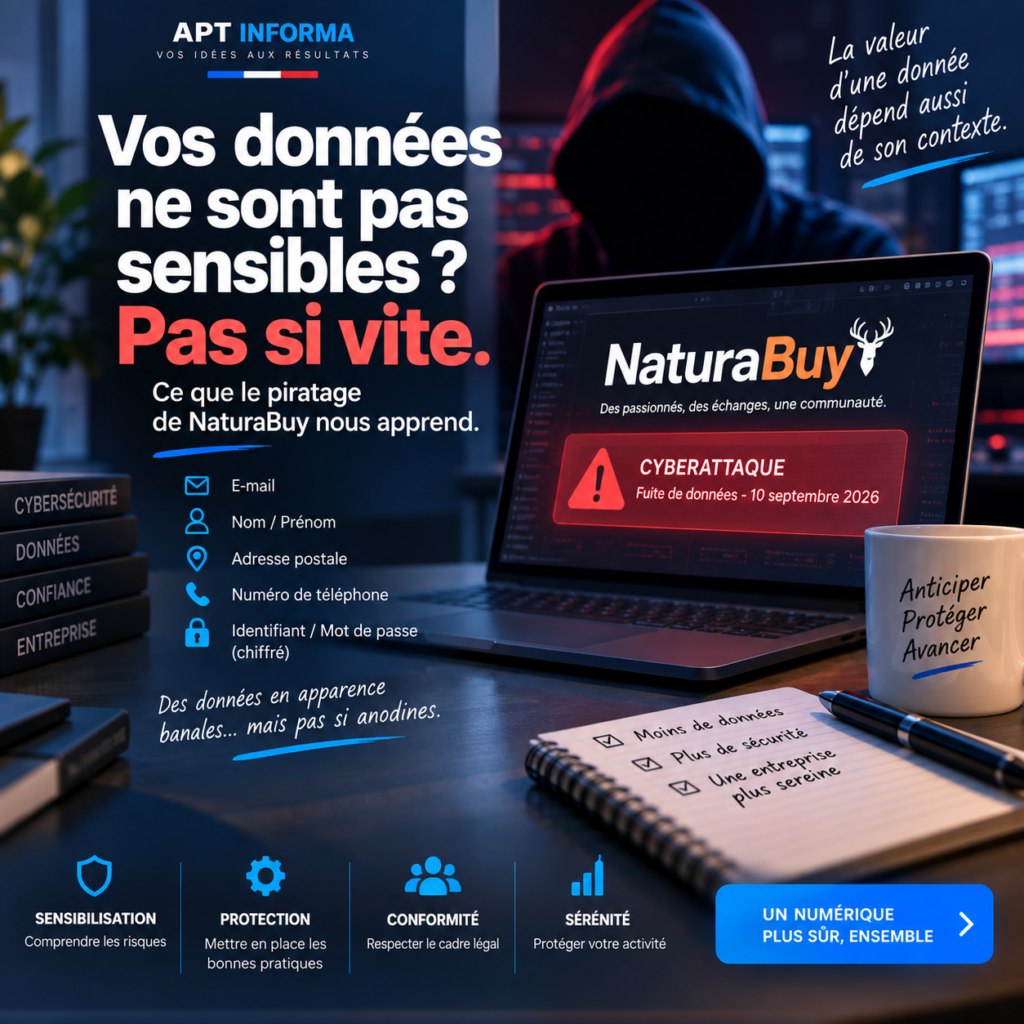
La cyberattaque ayant touché NaturaBuy le 10 septembre 2026 illustre très bien ce phénomène.
La plateforme a confirmé qu’un attaquant avait pu extraire certaines données d’identification de membres : nom, prénom, adresse e-mail, adresse postale, numéro de téléphone, identifiant et mot de passe stocké sous forme chiffrée. NaturaBuy a indiqué qu’aucun document d’identité, aucune donnée bancaire, aucun numéro SIA, aucun numéro d’arme et aucune information relative aux commandes ou ventes n’avaient été extraits.
À première vue, on pourrait donc penser que les données les plus critiques ont été épargnées.
Mais ce raisonnement oublie une dimension importante :
le contexte.
Une donnée peut être sensible par ce qu’elle permet de déduire
Imaginons deux bases de données.
La première appartient à une boutique de vêtements.
Elle contient :
- nom ;
- prénom ;
- adresse ;
- e-mail ;
- téléphone.
La seconde contient exactement les mêmes champs.
Mais elle appartient à une plateforme connue dans l’univers de la chasse et du tir.
Techniquement, les colonnes sont identiques.
Pourtant, l’information que l’on peut déduire de la présence d’une personne dans la seconde base est très différente.
L’appartenance à cette base peut en elle-même révéler un intérêt, une activité ou un profil particulier.
C’est là que se situe le vrai enjeu.
Le contexte peut transformer une donnée banale
Prenons une adresse postale.
Dans beaucoup de situations, elle permet simplement d’envoyer un colis.
Mais si cette adresse est associée à un utilisateur d’une plateforme spécialisée dans les armes, la chasse ou le tir, elle peut devenir beaucoup plus sensible.
Même si aucun numéro d’arme n’a été extrait, une personne malveillante pourrait chercher à exploiter le contexte de la base pour construire des hypothèses sur les individus concernés.
Cela ne signifie pas que chaque utilisateur possède une arme à son domicile.
Mais cela peut suffire à créer :
- des tentatives de phishing ciblées ;
- des appels frauduleux plus crédibles ;
- des campagnes d’ingénierie sociale ;
- voire des risques physiques dans certaines situations.
NaturaBuy a d’ailleurs recommandé à ses membres de rester particulièrement vigilants face aux appels, SMS et e-mails frauduleux susceptibles d’utiliser les informations volées.
La classification des données ne doit pas se limiter aux colonnes
Beaucoup d’entreprises classent leurs données de manière assez simple.
Par exemple :
données sensibles :
carte bancaire, mot de passe, pièce d’identité, santé.
données classiques :
nom, adresse, téléphone, e-mail.
Cette séparation est pratique.
Mais elle est parfois insuffisante.
La vraie question devrait être :
« Que peut-on déduire si cette donnée est associée à cette base, à cette entreprise ou à cette activité ? »
C’est ce que l’on pourrait appeler la sensibilité contextuelle.
Quelques exemples
Une adresse e-mail professionnelle peut sembler anodine.
Mais associée à une liste de salariés suivant une formation sur un sujet médical, elle peut révéler indirectement certaines informations.
Une adresse postale peut sembler banale.
Mais associée à une base de clients d’un service particulier, elle peut révéler un profil ou une habitude.
Un identifiant client peut sembler neutre.
Mais associé à une plateforme spécialisée, il peut suffire à établir une appartenance.
Les données prennent donc leur véritable signification dans leur contexte d’utilisation.
Pourquoi cela concerne aussi les petites entreprises
Une TPE ou PME peut facilement penser :
« Nous n’avons pas de données sensibles. Nous avons seulement les coordonnées de nos clients. »
Mais cela dépend énormément de son activité.
Un cabinet juridique, un professionnel de santé, une association, une entreprise spécialisée dans la sécurité, une société de recrutement ou même un prestataire informatique peuvent détenir des données dont la sensibilité vient surtout de la relation entre le client et l’entreprise.
Parfois, savoir simplement qu’une personne est cliente suffit déjà à révéler quelque chose.
Moins de données signifie moins de risques
L’un des meilleurs moyens de réduire l’impact d’une fuite reste encore de ne pas conserver inutilement certaines informations.
Chaque donnée stockée représente :
- une information à protéger ;
- une information potentiellement exposée ;
- une information qu’il faudra gérer en cas d’incident.
Il est donc utile de se demander régulièrement :
Avons-nous réellement besoin de conserver cette donnée ?
Et si oui :
Pendant combien de temps ?
La minimisation des données est d’ailleurs l’un des principes fondamentaux du RGPD.
Séparer les données peut aussi limiter les conséquences
Toutes les informations ne doivent pas nécessairement être stockées au même endroit.
Selon l’activité, il peut être pertinent de séparer :
- les informations d’identification ;
- les données métier ;
- les documents sensibles ;
- les données financières ;
- les historiques d’activité.
Une segmentation correcte peut réduire les conséquences lorsqu’un système particulier est compromis.
L’objectif est simple :
éviter qu’une seule intrusion donne immédiatement accès à tout.
Le chiffrement ne résout pas tout
Le chiffrement est indispensable pour certaines données.
Mais là encore, il ne faut pas le considérer comme une solution magique.
Dans l’incident NaturaBuy, la plateforme indique que les mots de passe étaient stockés sous une forme chiffrée et non en clair.
C’est évidemment préférable à un stockage en clair.
Mais les autres informations extraites — noms, adresses, téléphones, e-mails — restent exploitables.
Une bonne stratégie de protection doit donc combiner plusieurs couches :
contrôle d’accès,
segmentation,
chiffrement,
journalisation,
détection,
authentification forte,
sauvegardes,
et limitation des données stockées.
Le risque ne s’arrête pas à la fuite initiale
Après une fuite de données, l’attaque initiale n’est parfois que le début.
Les données obtenues peuvent être utilisées plusieurs semaines ou plusieurs mois plus tard.
Un attaquant peut par exemple envoyer un message contenant des informations exactes :
Bonjour M. Dupont, nous vous contactons à propos de votre compte…
Plus le message contient d’éléments réels, plus il paraît crédible.
C’est ce qui rend les attaques de phishing ciblé particulièrement dangereuses.
Que doit faire une entreprise après une fuite ?
La première étape est évidemment technique :
identifier la faille,
la corriger,
isoler les systèmes concernés,
et vérifier si l’attaquant conserve un accès.
Mais la communication est également essentielle.
Les personnes concernées doivent savoir :
- quelles données ont été exposées ;
- quelles données ne l’ont pas été ;
- quels risques peuvent en découler ;
- quelles actions elles doivent entreprendre.
NaturaBuy indique avoir corrigé la vulnérabilité, renforcé ses systèmes, informé la CNIL et déposé plainte.
La plateforme a également demandé aux utilisateurs de réinitialiser leur mot de passe directement depuis son site.
La vraie question : que révèle votre base de données ?
Lorsqu’une entreprise réalise un audit de sécurité, il est facile de se concentrer uniquement sur les données évidentes :
« Avons-nous des cartes bancaires ? »
« Avons-nous des pièces d’identité ? »
« Avons-nous des données médicales ? »
Il faudrait ajouter une question supplémentaire :
« Que peut-on comprendre sur une personne simplement parce qu’elle se trouve dans notre base ? »
Cette question peut complètement changer l’analyse du risque.
Conclusion
La cyberattaque ayant touché NaturaBuy rappelle une idée importante :
la sensibilité d’une donnée ne dépend pas uniquement de son contenu.
Elle dépend également de son contexte.
Un nom, une adresse ou un numéro de téléphone peuvent sembler ordinaires.
Mais associés à une activité précise, ils peuvent révéler beaucoup plus que prévu.
Pour les entreprises, cela signifie qu’une politique de cybersécurité efficace ne doit pas seulement protéger quelques colonnes considérées comme « critiques ».
Elle doit comprendre :
ce que les données représentent, ce qu’elles permettent de déduire et quelles conséquences leur exposition pourrait avoir.
APT Informa
APT Informa accompagne les TPE, PME et indépendants dans la sécurisation de leurs systèmes d’information, l’analyse de leurs risques numériques et la mise en place de solutions adaptées à leurs besoins.
La cybersécurité ne consiste pas uniquement à installer des outils de protection.
Elle commence par comprendre ce que l’entreprise doit réellement protéger.