Chaque année, le mois d’octobre devient un moment fort pour parler de cybersécurité.
En France, ce rendez-vous s’appelle le Cybermois. Il s’inscrit dans le Mois européen de la cybersécurité, une initiative destinée à sensibiliser les citoyens, les entreprises, les associations et les collectivités aux menaces numériques.
Pour beaucoup d’indépendants, artisans, commerçants et petites entreprises, la cybersécurité semble encore être un sujet réservé aux grandes entreprises.
Pourtant, la réalité est différente.
Aujourd’hui, une petite structure peut être touchée par un piratage de compte, une arnaque au faux conseiller bancaire, une fraude au virement, un faux site, un hameçonnage, une fuite de données ou un rançongiciel.
Et souvent, il suffit d’une seule erreur pour bloquer une activité pendant plusieurs jours.
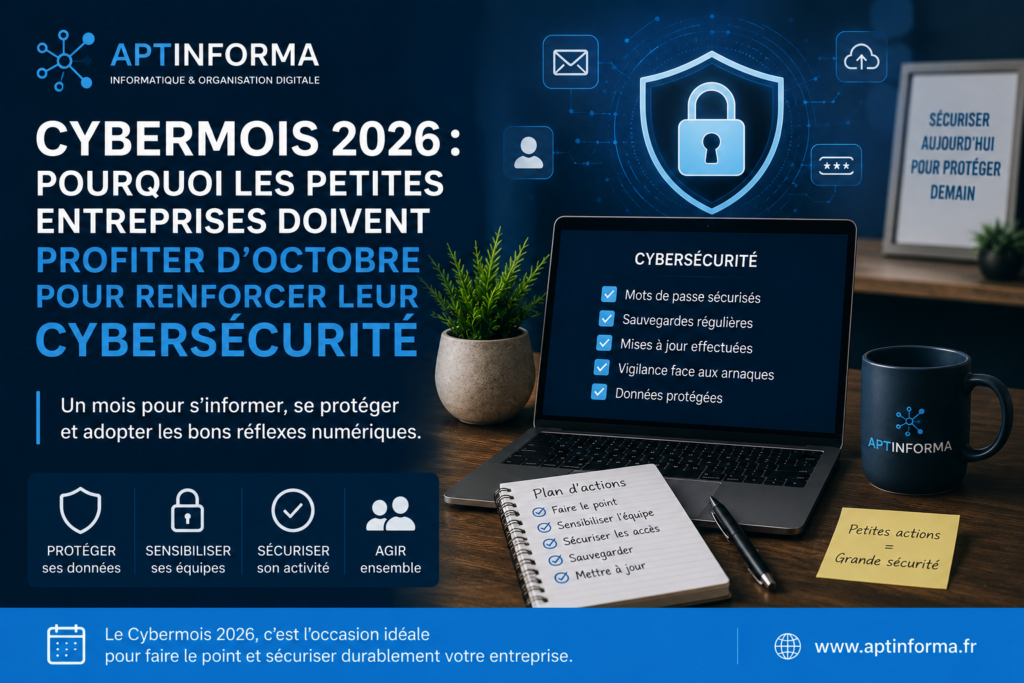
Le Cybermois 2026 est donc une excellente occasion de faire le point, de sensibiliser ses équipes et de mettre en place des gestes simples.
Qu’est-ce que le Cybermois 2026 ?
Le Cybermois est la déclinaison française du Mois européen de la cybersécurité.
Son objectif est simple : aider chacun à mieux comprendre les risques numériques et à adopter les bons réflexes.
En 2026, Cybermalveillance.gouv.fr a commencé à mettre à disposition les premiers visuels de communication : badge, prospectus et supports pour permettre aux organisations de préparer leurs actions de sensibilisation en amont du mois d’octobre.
Le message principal est clair : nous sommes tous concernés.
Entreprises, collectivités, associations, établissements scolaires, indépendants, commerçants, artisans, salariés, parents, jeunes et dirigeants : chacun a un rôle à jouer dans la prévention des cybermenaces.
Le Cybermois n’est pas seulement une campagne nationale.
C’est aussi une opportunité locale.
Une entreprise comme APTINFORMA peut s’en saisir pour aider les professionnels de proximité à comprendre les risques, sécuriser leurs usages et éviter les erreurs les plus fréquentes.
Pourquoi le Cybermois arrive dans un contexte sensible ?
L’actualité cyber récente montre une progression inquiétante des menaces.
En 2025, Cybermalveillance.gouv.fr a dépassé les 500 000 victimes assistées, avec une hausse de 20 % par rapport à 2024. Les entreprises sont également concernées, notamment les TPE et PME.
Les principales menaces observées sont aujourd’hui très concrètes :
- piratage de comptes ;
- hameçonnage par e-mail, SMS ou téléphone ;
- fuite de données personnelles ;
- fraude au virement ;
- escroqueries commerciales ;
- faux sites internet ;
- usurpation d’identité ;
- faux conseillers bancaires ;
- rançongiciels ;
- cyberharcèlement.
Le danger, c’est que ces attaques sont de plus en plus personnalisées.
Les cybercriminels utilisent des données personnelles volées pour créer des messages plus crédibles. Ils connaissent parfois le nom, l’adresse e-mail, le numéro de téléphone, l’entreprise, les habitudes ou certains éléments administratifs de leurs victimes.
Résultat : les arnaques deviennent plus difficiles à repérer.
Le phishing reste une menace majeure
L’hameçonnage, aussi appelé phishing, reste l’une des attaques les plus fréquentes.
Le principe est simple : un escroc se fait passer pour une personne ou une organisation de confiance afin de pousser la victime à cliquer sur un lien, transmettre un mot de passe, communiquer des coordonnées bancaires ou installer un logiciel malveillant.
Pour une petite entreprise, cela peut prendre plusieurs formes :
- un faux e-mail de banque ;
- un faux message d’Urssaf ;
- une fausse facture fournisseur ;
- un SMS de livraison frauduleux ;
- un faux message de Meta ou Instagram ;
- une fausse alerte de messagerie professionnelle ;
- un faux support informatique ;
- un faux client qui envoie une pièce jointe infectée.
Ce type d’attaque fonctionne parce qu’il joue sur l’urgence, la peur ou la routine.
“Votre compte va être suspendu.”
“Votre facture est en attente.”
“Votre colis n’a pas pu être livré.”
“Votre mot de passe doit être mis à jour.”
“Votre page Facebook va être supprimée.”
Dans une journée chargée, un dirigeant peut facilement cliquer trop vite.
Les données personnelles sont devenues une matière première criminelle
Un autre sujet fort de l’actualité cyber concerne les données personnelles.
Nom, prénom, téléphone, adresse e-mail, IBAN, pièce d’identité, numéro de sécurité sociale, identifiants, mots de passe, adresse postale, justificatifs : toutes ces informations peuvent être utilisées ou revendues.
Pour les cybercriminels, ces données permettent de créer des arnaques plus crédibles.
Par exemple, un faux conseiller bancaire qui connaît déjà votre nom, votre banque ou une partie de vos informations personnelles paraît beaucoup plus convaincant.
De la même manière, un faux e-mail professionnel contenant des informations réelles sur votre entreprise peut sembler légitime.
C’est pour cette raison qu’une petite entreprise doit apprendre à mieux protéger les données de ses clients, de ses fournisseurs et de ses salariés.
La cybersécurité n’est pas seulement une question d’ordinateur.
C’est aussi une question de confiance.
Les petites entreprises sont directement concernées
Beaucoup de dirigeants pensent encore :
“Je suis trop petit pour être ciblé.”
C’est une erreur.
Les cybercriminels ne ciblent pas toujours une entreprise précise. Souvent, ils envoient des campagnes massives et automatisées. Ils testent des milliers d’adresses e-mail, de mots de passe, de sites internet, de comptes professionnels ou de failles connues.
Une TPE peut être vulnérable parce qu’elle utilise :
- le même mot de passe partout ;
- une messagerie mal protégée ;
- un ordinateur non mis à jour ;
- un site internet ancien ;
- aucune sauvegarde récente ;
- aucun antivirus sérieux ;
- aucune double authentification ;
- un Wi-Fi mal sécurisé ;
- des documents clients mal rangés ;
- des appareils personnels pour travailler.
Le problème n’est pas toujours le manque de moyens.
Le problème est souvent le manque d’organisation.
Que peut faire une petite entreprise pendant le Cybermois ?
Le Cybermois 2026 peut devenir un vrai point de départ.
L’objectif n’est pas de tout sécuriser en une journée. L’objectif est de mettre en place des actions simples, concrètes et durables.
Voici une checklist accessible pour les indépendants, artisans, commerçants et petites entreprises.
1. Faire le point sur ses mots de passe
Première étape : vérifier ses mots de passe.
Un bon mot de passe doit être :
- long ;
- unique ;
- difficile à deviner ;
- différent pour chaque compte important.
Il faut éviter les mots de passe comme :
- le prénom d’un enfant ;
- une date de naissance ;
- le nom de l’entreprise ;
- “123456” ;
- “azerty” ;
- le même mot de passe sur tous les sites.
La solution la plus simple consiste à utiliser un gestionnaire de mots de passe.
Cela permet de créer des mots de passe forts sans avoir à tous les mémoriser.
2. Activer la double authentification
La double authentification ajoute une sécurité supplémentaire.
Même si un mot de passe est volé, l’attaquant ne peut pas forcément accéder au compte sans le second facteur de validation.
Elle doit être activée en priorité sur :
- la messagerie professionnelle ;
- les comptes bancaires ;
- les réseaux sociaux ;
- les outils de facturation ;
- les outils de stockage en ligne ;
- les comptes administrateur du site internet ;
- les comptes Google, Microsoft, Apple ou Meta.
Pour une entreprise locale, protéger son compte Instagram, Facebook ou Google Business Profile est essentiel.
Perdre l’accès à ses réseaux peut nuire directement à la visibilité, à la réputation et à la relation client.
3. Sauvegarder régulièrement ses données
Une entreprise devrait toujours pouvoir répondre à cette question :
“Si mon ordinateur tombe en panne aujourd’hui, est-ce que je peux reprendre mon activité rapidement ?”
Les données importantes doivent être sauvegardées :
- devis ;
- factures ;
- fichiers clients ;
- photos professionnelles ;
- documents comptables ;
- contrats ;
- accès administratifs ;
- contenus du site internet ;
- documents RH ;
- archives importantes.
Idéalement, il faut conserver plusieurs copies : une sur l’ordinateur, une sur un support externe et une dans un espace cloud sécurisé.
Une sauvegarde qui n’est jamais testée n’est pas totalement fiable.
Il faut donc vérifier régulièrement que les fichiers peuvent bien être restaurés.
4. Mettre à jour les appareils et logiciels
Les mises à jour ne servent pas uniquement à ajouter de nouvelles fonctionnalités.
Elles corrigent aussi des failles de sécurité.
Un ordinateur, un téléphone, une tablette, un site WordPress, une extension ou une application métier non mis à jour peuvent devenir une porte d’entrée pour une attaque.
Les entreprises doivent donc vérifier régulièrement :
- les mises à jour Windows ou macOS ;
- les mises à jour Android ou iOS ;
- les navigateurs internet ;
- les logiciels de gestion ;
- les extensions du site internet ;
- les thèmes WordPress ;
- les plugins ;
- les antivirus ;
- les box internet et équipements réseau.
5. Séparer les usages personnels et professionnels
Beaucoup de petites entreprises mélangent encore les usages personnels et professionnels.
C’est compréhensible, surtout au début.
Mais ce mélange peut créer des risques.
Il est préférable de séparer :
- les adresses e-mail personnelles et professionnelles ;
- les mots de passe personnels et professionnels ;
- les appareils utilisés pour le travail ;
- les documents familiaux et les documents clients ;
- les comptes réseaux sociaux personnels et professionnels ;
- les moyens de paiement personnels et professionnels.
Cette séparation limite les dégâts en cas de piratage.
6. Former les équipes, même rapidement
La cybersécurité n’est pas uniquement une affaire d’outils.
C’est aussi une affaire de comportements.
Une sensibilisation courte peut déjà éviter beaucoup d’erreurs.
Il faut apprendre à repérer :
- les messages urgents ou alarmistes ;
- les fautes inhabituelles ;
- les liens suspects ;
- les pièces jointes inattendues ;
- les demandes de paiement inhabituelles ;
- les changements de RIB ;
- les faux supports techniques ;
- les appels suspects ;
- les offres trop belles pour être vraies.
Dans une petite structure, une réunion de 30 minutes peut déjà faire la différence.
7. Vérifier son site internet
Un site internet ancien, mal maintenu ou non sécurisé peut devenir un risque.
Il faut vérifier :
- la présence du HTTPS ;
- les mises à jour du CMS ;
- les extensions installées ;
- les formulaires de contact ;
- les sauvegardes du site ;
- les accès administrateurs ;
- les mots de passe ;
- les comptes inutilisés ;
- les mentions légales ;
- la politique de confidentialité ;
- les formulaires qui collectent des données personnelles.
Un site internet doit être un outil de confiance, pas une faiblesse.
8. Préparer un plan en cas d’incident
Même une petite entreprise devrait savoir quoi faire en cas de problème.
Par exemple :
- qui contacter si un compte est piraté ?
- où sont les sauvegardes ?
- comment prévenir les clients si nécessaire ?
- comment bloquer une carte bancaire ?
- comment changer rapidement les accès ?
- comment récupérer un compte Instagram ou Google ?
- comment déposer plainte ?
- comment obtenir une assistance spécialisée ?
Préparer ces réponses avant l’incident permet de gagner un temps précieux.
9. Utiliser les ressources officielles
Le Cybermois est aussi l’occasion de s’appuyer sur les ressources officielles mises à disposition par Cybermalveillance.gouv.fr, l’ANSSI, France Num et les acteurs publics.
Ces ressources permettent de comprendre les menaces, de sensibiliser ses équipes et de mettre en place les bons réflexes.
Elles sont particulièrement utiles pour les petites structures qui n’ont pas de service informatique interne.
10. Se faire accompagner quand c’est nécessaire
Un dirigeant n’a pas besoin de devenir expert en cybersécurité.
Mais il doit savoir où sont ses risques principaux.
APTINFORMA accompagne les indépendants, artisans, commerçants et petites entreprises dans la mise en place d’une organisation numérique plus simple, plus claire et plus sécurisée.
Cela peut inclure :
- un audit simple des pratiques numériques ;
- la sécurisation des mots de passe ;
- la mise en place de sauvegardes ;
- la protection des comptes professionnels ;
- l’organisation des fichiers ;
- la maintenance informatique ;
- la modernisation du site internet ;
- la sécurisation des accès ;
- des conseils adaptés au quotidien de l’entreprise.
L’objectif est simple : éviter les problèmes avant qu’ils ne bloquent l’activité.
Cybermois 2026 : une opportunité pour agir localement
Le Cybermois ne doit pas rester une campagne nationale abstraite.
Pour une entreprise locale, c’est l’occasion de lancer une vraie dynamique :
- organiser un atelier de sensibilisation ;
- faire un diagnostic simple de ses outils ;
- vérifier les accès importants ;
- nettoyer les anciens comptes ;
- sauvegarder les données ;
- mettre à jour le site ;
- sensibiliser les collaborateurs ;
- informer ses clients ;
- communiquer sur les bons réflexes.
Les cybermenaces ne concernent pas uniquement les grandes entreprises.
Elles touchent aussi le salon de coiffure, le garage, le restaurant, le cabinet indépendant, l’association, le commerce de proximité, l’artisan et la petite entreprise familiale.
La bonne nouvelle, c’est qu’il est possible de réduire fortement les risques avec des gestes simples.
Conclusion
Le Cybermois 2026 rappelle une réalité importante : la cybersécurité est devenue un sujet du quotidien.
Les attaques sont plus nombreuses, plus personnalisées et plus crédibles.
Mais les entreprises ne sont pas impuissantes.
Avec de bons mots de passe, la double authentification, des sauvegardes, des mises à jour, une organisation claire et un minimum de sensibilisation, une petite entreprise peut déjà renforcer fortement sa sécurité.
Chez APTINFORMA, nous pensons que le numérique doit rester un outil au service des entrepreneurs, pas une source de stress.
Le Cybermois est le bon moment pour faire le point, corriger les faiblesses et reprendre le contrôle de son environnement numérique.
Vous êtes indépendant, artisan, commerçant ou dirigeant d’une petite entreprise ?
APTINFORMA peut vous aider à sécuriser vos outils, organiser vos données et protéger votre activité avec des solutions simples, humaines et adaptées à votre quotidien.